


Polda Metro Jaya Ungkap Jaringan Kejahatan Siber Pembobol Bank Pakai SMS Phishing via BTS Pemancar Palsu (Fake BTS)
JAKARTA, Cosmopolitanpost.com
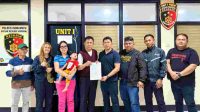
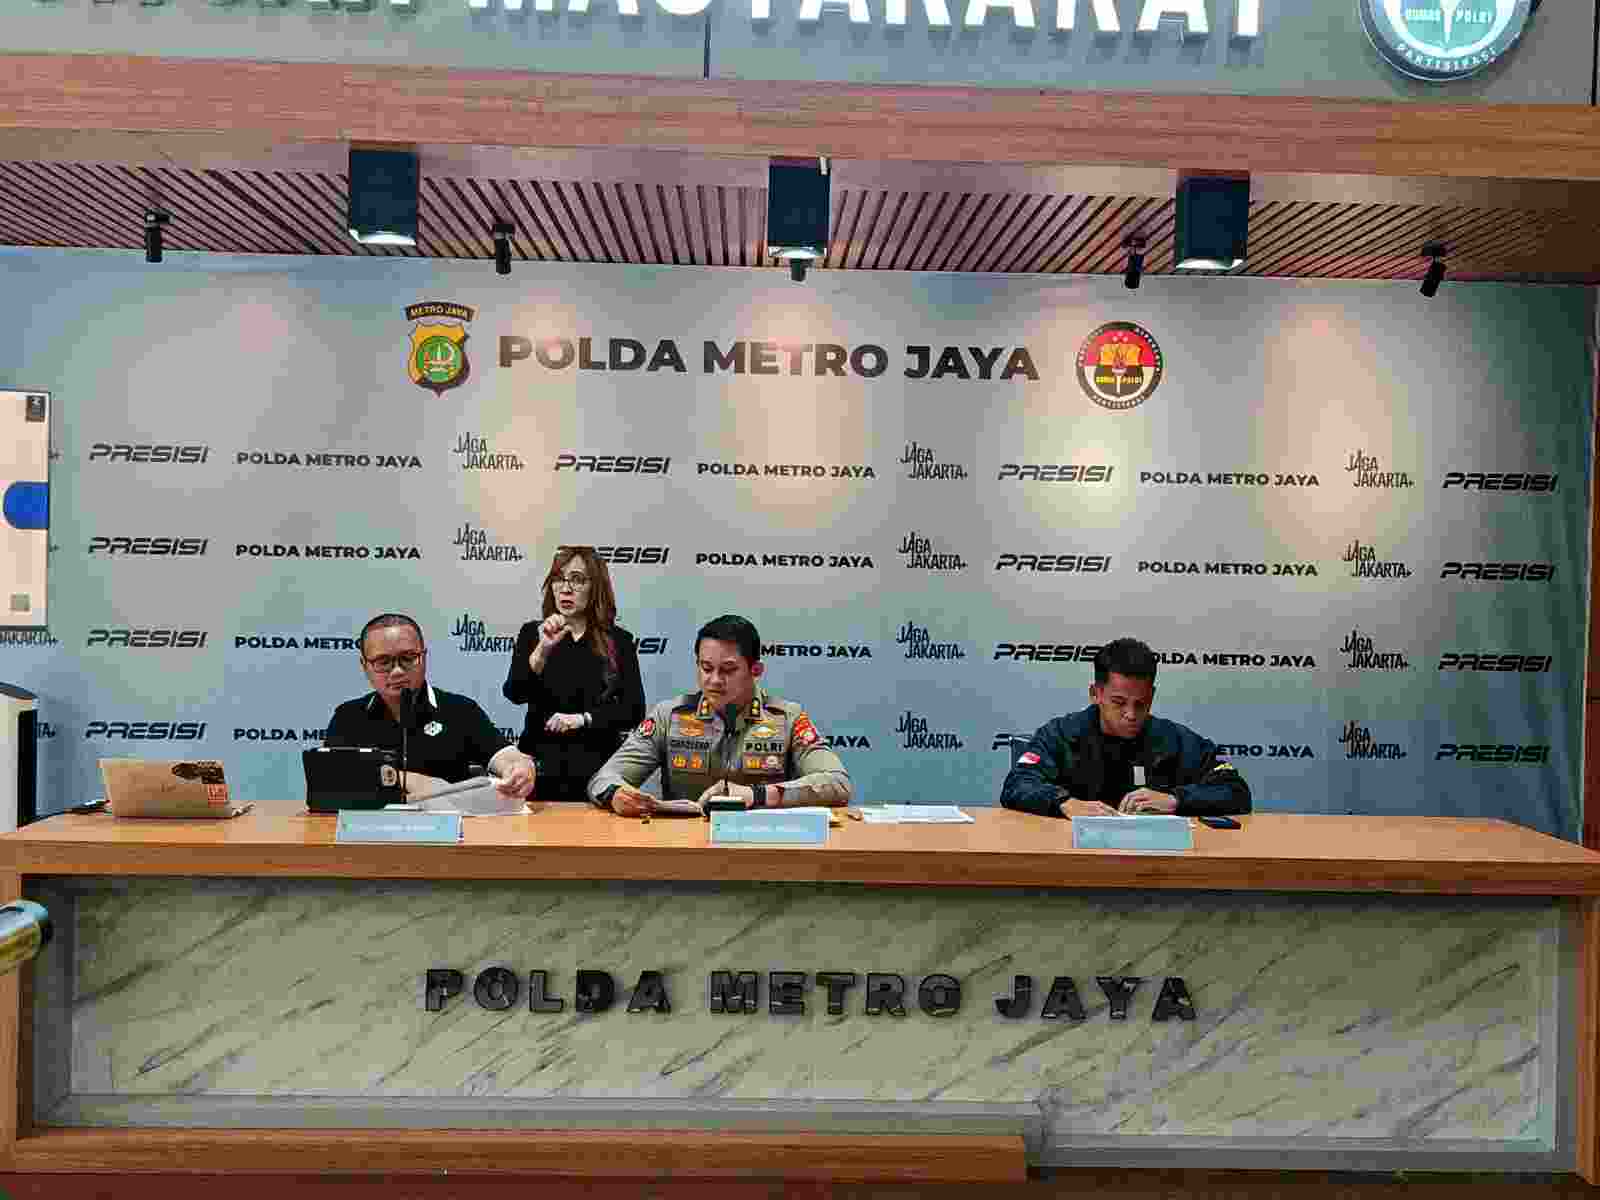
Direktorat Reserse Kriminal Khusus (Ditreskrimsus) Polda Metro Jaya melalui Subdit Siber berhasil membongkar praktik kejahatan siber bermodus penyebaran pesan singkat (SMS) phishing yang mengatasnamakan lembaga perbankan, penyedia layanan seluler, hingga jaringan kedai kopi terkenal. Operasi kejahatan terorganisir ini memanfaatkan teknologi pemancar sinyal seluler palsu (Fake BTS/BTS Blaster) yang dioperasikan secara mobile (berjalan) di wilayah Jakarta Selatan.
Pengungkapan kasus ini berdasarkan Laporan Polisi Nomor: LP/B/5500/VII/2026/SPKT/POLDA METRO JAYA tertanggal 28 Juli 2026.
Modus Operandi & Cara Kerja Kejahatan
Para pelaku melancarkan aksinya menggunakan satu unit kendaraan roda empat yang dimodifikasi khusus untuk membawa dan mengoperasikan perangkat Fake BTS.
Kendaraan tersebut bergerak lambat dan berputar-putar di sepanjang jalur moda transportasi publik MRT, mulai dari rute Bundaran HI hingga Blok M, Jakarta Selatan.
Alat Fake BTS tersebut bekerja dengan cara memancarkan dan mensimulasikan spektrum frekuensi GSM untuk menyergap sinyal perangkat telepon genggam milik masyarakat yang berada di sekitar rute.
Setelah perangkat warga terhubung secara otomatis ke BTS palsu tersebut, sistem akan menyebarkan SMS blasting berisi tautan (link) phishing secara massal.
SMS palsu tersebut menyamar sebagai:
1.*Lembaga Perbankan Resmi:* Mengarahkan korban ke situs web palsu untuk mencuri data finansial dan akun perbankan.
Operator Seluler (Provider): Menyebarkan informasi promosi atau penawaran palsu.
Gerai Kedai Kopi (Coffee Shop): Menyebarkan iming-iming voucer/diskon palsu.
2.*”Kronologi Penangkapan*
Pengungkapan berawal dari banyaknya laporan dan keluhan masyarakat yang menerima SMS mencurigakan saat beraktivitas di rute MRT. Menanggapi laporan tersebut, Subdit Siber Ditreskrimsus Polda Metro Jaya melakukan penyelidikan intensif di lapangan.
Pada 31 Juli 2026, tim penyidik mendeteksi satu unit mobil berwarna silver dengan nomor polisi B 2755 XXX yang mencurigakan karena melaju sangat lambat dan bolak-balik di sepanjang rute target. Penyidik kemudian melakukan penggeledahan dan menemukan rangkaian alat Fake BTS aktif yang dioperasikan oleh pengemudi berinisial GM.
3.*Peran Para Tersangka (Jaringan Terorganisir)*
Dari penangkapan pengemudi GM serta hasil pengembangan dan analisis digital forensik, penyidik berhasil mengidentifikasi serta mengamankan total 5 (lima) orang tersangka dengan peran masing-masing:
1.*GM (Driver/Operator Lapangan):*
Mengemudikan kendaraan operasional dan mengoperasikan alat Fake BTS di rute yang telah ditentukan.
2.*NL (Perekrut/Penyedia Fasilitas):* Bertugas menyewa mobil operasional dan merekrut pengemudi (GM).
AGW (Penyandang Dana): Berperan mendanai operasional serta memberikan gaji/upah kepada tersangka NL dan GM.
3.*JYI (Teknisi Perangkat):* Merakit, menginstalasi, dan memasang rangkaian perangkat Fake BTS ke dalam mobil operasional.
AD (Administrator Konten): Mengatur narasi/isi pesan SMS, menyiapkan tautan phishing, serta menentukan jumlah SMS yang diblas.
4.*Barang Bukti yang Disita*
Dari tangan para tersangka, penyidik berhasil menyita sejumlah barang bukti krusial:
1 (satu) unit Mobil Silver No. Pol. B 2755 XXX (kendaraan operasional).
1 (satu) set Rangkaian Perangkat Fake BTS, meliputi:
Pemancar Fake BTS
Aki / Power Supply
Power Amplifier
5 (lima) unit Telepon Genggam (Smartphone) milik para tersangka.
Buku Rekening dan Kartu ATM yang digunakan untuk menampung dana operasional kejahatan.
5.*Pasal yang Disangkakan*
Para tersangka dijerat dengan pasal berlapis terkait Tindak Pidana Siber dan KUHP, yaitu:
Pasal 48 jo. Pasal 32 UU No. 1 Tahun 2024 tentang Perubahan Kedua atas UU ITE.
Pasal 49 jo. Pasal 33 UU ITE.
Pasal 50 jo. Pasal 34 UU ITE.
Pasal 51 jo. Pasal 35 UU ITE.
Pasal 20 & Pasal 21 KUHP (serta Pasal 55 dan 56 KUHP tentang penyertaan/pembantuan tindak pidana).
6.*Imbauan Kepada Masyarakat*
Polda Metro Jaya mengimbau masyarakat untuk selalu waspada dan tidak sembarangan mengklik tautan (link) yang diterima melalui SMS dari nomor tak dikenal, terutama yang mengatasnamakan perbankan atau penyedia layanan.
Jangan pernah memberikan data pribadi, password, atau kode OTP kepada pihak manapun.
Saat ini penyidik Ditreskrimsus Polda Metro Jaya masih terus melakukan pengembangan untuk mendalami kemungkinan keterlibatan pelaku atau jaringan siber lainnya.